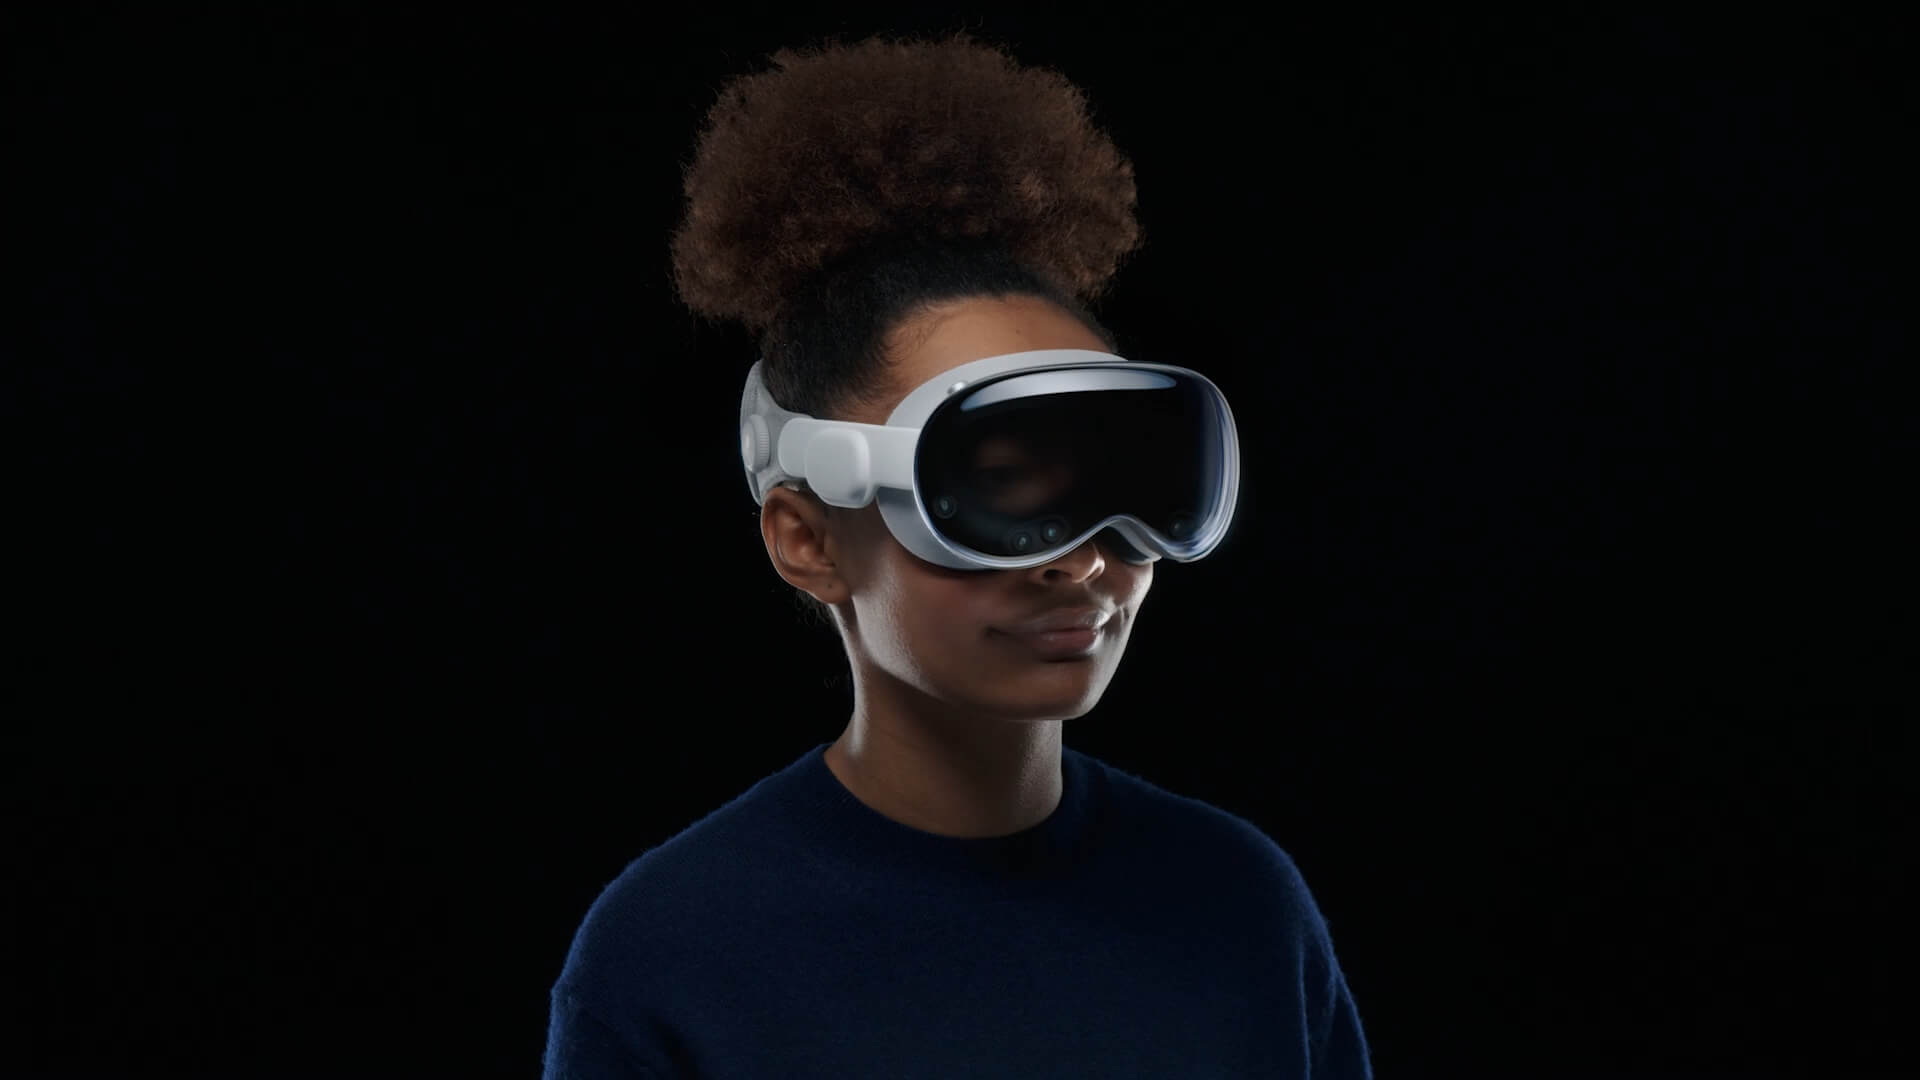
Apple выпустила visionOS 27.2.1 для обеих моделей Vision Pro. Обновление с номером сборки 24N124 устраняет девять уязвимостей, в том числе позволяющих при определённых условиях получить доступ к групповой переписке iMessage, подключить постороннее устройство по Bluetooth без разрешения владельца и обойти ограничения на количество попыток сопряжения. Новых функций апдейт не содержит.
Согласно официальному описанию, две уязвимости затрагивали приложение «Сообщения». Первая, CVE-2026-113961, потенциально позволяла удалённому злоумышленнику присоединиться к групповому чату iMessage и получать сообщения его участников. Вторая, CVE-2026-113960, могла предоставлять пользователю, которого добавили в группу, доступ к сообщениям, отправленным до его присоединения. Для исправления первой проблемы разработчики усилили проверку разрешений, а во втором случае удалили уязвимый код.
Ещё несколько ошибок касались беспроводного подключения. Уязвимость CVE-2026-113965 в системном компоненте CoreUtils могла позволить вредоносному устройству установить соединение по Bluetooth без участия пользователя. Другая проблема этого компонента, CVE-2026-113964, позволяла находящемуся в зоне действия Bluetooth злоумышленнику обходить ограничение на число попыток ввода кода сопряжения и подключаться к устройству без взаимодействия с владельцем.
Аналогичные механизмы защиты требовали исправления в AirPlay и системной службе rapportd. Уязвимость CVE-2026-113968 касалась ограничения попыток ввода кода сопряжения при нахождении злоумышленника в зоне действия Bluetooth, а CVE-2026-113969 — при подключении из той же сети. Во всех этих случаях Apple изменила обработку состояний подключения.
Отдельное исправление получила система App Intents, которая позволяет приложениям предоставлять действия и данные другим компонентам операционной системы. Ошибка CVE-2026-113963 могла давать приложению доступ к конфиденциальной информации пользователя. Для устранения проблемы Apple скорректировала проверку разрешений.
Две оставшиеся уязвимости затрагивали безопасность памяти. Ошибка CVE-2026-113970 в Bluetooth могла приводить к повреждению памяти процесса при воздействии злоумышленника, находящегося в зоне действия беспроводного интерфейса. Уязвимость CVE-2026-111497 в библиотеке сжатия данных Brotli допускала запись за пределами выделенной области памяти при обработке специально подготовленных данных.
VisionOS 27.2.1 вышла через две недели после 27.2, которая добавила новые настройки доступа Siri к приложениям, расширила языковую поддержку помощника и внедрила дополнительные возможности работы с ИИ.
Не пропускайте важнейшие новости о дополненной и виртуальной реальности — подписывайтесь на Голографику в Телеграме, Максе, ВК и X! Поддержите проект на Бусти.
Далее: Открыто бронирование умных очков с Linux и сменными аккумуляторами Raven Prism